Cyber-Recovery-Fähigkeit
Bedrohungssuche
Mit „Threat Scan“ können Sie Bedrohungen schneller aufspüren und intakte Daten wiederherstellen.
Demo ansehen
Threat Scan
Erfahren Sie, wie Threat Scan dabei hilft, Bedrohungen zu erkennen und eine schnellere und sauberere Recovery nach Cyberangriffen zu ermöglichen.
Warum das wichtig ist
Vorteile der Funktionen
Hilft dabei, Bedrohungen schneller zu erkennen und intakte Daten wiederherzustellen – dank integrierter Bedrohungsinformationen und Workflows zur Cyber-Recovery.

Bedrohungen vor der Wiederherstellung erkennen
Schnellere Erkenntnisse
Scannen Sie Daten während der Sicherung, bei Bedarf und vor der Wiederherstellung, um verdächtige Aktivitäten zu erkennen, bevor Recovery beginnt.

Schnellere Recovery vertrauenswürdiger Daten ermöglichen
Unterstützt eine sauberere Recovery
Überprüfen Sie Recovery-Punkte und bereiten Sie bereinigte Daten vor, um eine sicherere Wiederherstellung der Produktion zu gewährleisten.

Mehr brauchbare Daten sichern
Weniger Rollback
Tragen Sie dazu bei, Datenverluste zu reduzieren, indem Sie einen Recovery-Punkt erstellen, der aus den aktuellsten fehlerfreien Daten besteht.

Über bestimmte bekannte Indikatoren hinaus suchen
Eingehendere Analyse
Nutzen Sie mehrstufige Überprüfungen, um Ransomware, Malware und verdächtige Dateiaktivitäten zu untersuchen.

Das Vertrauen in die Recovery stärken
Fundiertere Entscheidungen
Bieten Sie Sicherheits- und IT-Teams mehr Informationen für Entscheidungen zur Recovery.

Helfen Sie mit, das Risiko einer erneuten Infektion zu verringern
Zu mehr Sicherheit im Betrieb beitragen
Isolieren Sie verdächtige Daten vor der Wiederherstellung, um eine sicherere Cyber-Recovery zu gewährleisten.
Auf Sicherheit ausgelegt
Funktionsmerkmale
Unterstützung bei der Erkennung von Bedrohungen und der Wiederherstellung einwandfreier Daten
Durchsuchen Sie gesicherte Daten schnell und in großem Umfang nach bestimmten bekannten Anzeichen für Sicherheitsverletzungen.
KI-gestützte Prüfung
Kombinieren Sie Malware-, heuristische, YARA- und Verschlüsselungsanalysen, um die Erkennung zu verbessern.
KI-gestützte Recovery von Syntheseprodukten
Stellen Sie die aktuellsten, als fehlerfrei bestätigten Dateien zu einem Recovery-Point zusammen.
Analystenbericht
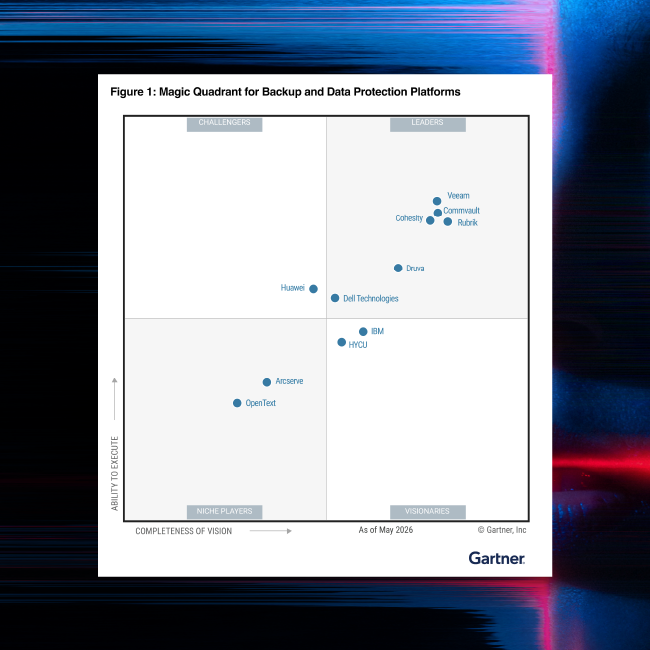
Gartner® Magic Quadrant™
Zum 15. Mal in Folge wurde Commvault im Gartner® Magic Quadrant™ für Backup- und Datensicherungsplattformen als „Leader“ ausgezeichnet.
Unsere Reichweite
Wir unterstützen mehr als 100.000 Unternehmen
Sicherheitsverantwortliche vertrauen auf Commvault, um die Recovery-Readiness und die Cyber-Resilienz zu stärken.
„Dank Commvault bin ich zuversichtlich, dass wir unsere kritischen Systeme und Daten im Bedarfsfall schnell und reibungslos wiederherstellen können.“
„Wir nutzen Commvault Cloud mittlerweile, um über 2.000 Endgeräte in unserem Unternehmen zu schützen. Diese Möglichkeit hat es uns ermöglicht, unseren Endgeräteschutzdienst auf den Markt auszuweiten und unseren Kunden ein umfassendes Backup-Portfolio anzubieten.“
„Commvault gibt uns die Gewissheit, dass unsere Daten geschützt und wiederherstellbar sind – was für unser Unternehmen von entscheidender Bedeutung ist.“
Verwendungsfall
Ransomware und Cyberabwehr
Erfahren Sie, wie Commvault Sicherheitsteams dabei unterstützt, die Erkennung von Ransomware zu verbessern und eine reibungslose Recovery-Prozesse zu gewährleisten.
Im Zusammenhang mit dieser Funktion
KI-Recovery-Lösung
CyberRecover
Verbesserung einer sauberen, isolierten und validierten Recovery-Methode für Sicherheits- und Risikoverantwortliche.

Commvault-Reinraum
Isolierte Recovery-Umgebung für Tests, forensische Untersuchungen und schrittweise Cyber-Recovery.
Mehr erfahren
Helfen Sie, Malware zu identifizieren und eine erneute Infektion zu verhindern mit Commvault Threat Scan
Ermöglichen Sie eine schnelle und saubere Datenwiederherstellung, indem Sie Backup-Daten analysieren, um bestimmte verschlüsselte oder beschädigte Dateien und virtuelle Maschinen zu identifizieren und unter Quarantäne zu stellen.
Lesen Sie das Datenblatt zu
Tour zum Thema „Threat Hunting & Recovery“
Verschaffen Sie sich einen interaktiven Einblick in die Arbeitsabläufe bei der Bedrohungssuche und der Recovery nach einem Vorfall.
Entdecken Sie die TourHäufig gestellte Fragen
Was ist „Threat Scan“ in Commvault?
Threat Scan ist die Commvault-Funktion zur Erkennung von Bedrohungen und zur sauberen Recovery im Rahmen der Cyber-Recovery. Sie unterstützt Teams dabei, Bedrohungen in geschützten Daten schneller zu erkennen, sauberere Wiederherstellungspunkte zu validieren und saubere Daten mit weniger Rollbacks und einem geringeren Risk of Reinfection (Risiko einer erneuten Infektion) wiederherzustellen.
Inwiefern hilft „Threat Scan“ bei der Recovery nach einem Ransomware-Angriff?
Threat Scan unterstützt die Recovery nach einem Ransomware-Angriff, indem geschützte Daten während der Sicherung, bei Bedarf und bei der Recovery gescannt werden, um verdächtige Aktivitäten, Anzeichen für Ransomware und Verschlüsselungsverhalten zu erkennen. Dieser Sicherheitskontext hilft den Teams dabei, sauberere Daten für die Recovery auszuwählen.
Welche Erkennungsmethoden verwendet Threat Scan?
Threat Scan nutzt mehrschichtige Erkennungsmethoden, darunter Google Threat Intelligence, hashbasierte Bedrohungssuche, Malware-Signaturen, heuristische Analyse, KI-gestützte Verschlüsselungserkennung, YARA-Analyse und weitere Sicherheitsintegrationen, um sowohl bekannte als auch neu auftretende Bedrohungen in geschützten Daten aufzudecken.
Kann „Threat Scan“ dazu beitragen, Daten-Rollbacks zu reduzieren?
Ja. Threat Scan umfasst die Cleanpoint-Identifizierung und die KI-gestützte synthetische Recovery, um sicherzustellen, dass neuere, fehlerfreie Dateiversionen in den Backups erhalten bleiben. Dieser Ansatz hilft Teams dabei, mehr intakte Daten wiederherzustellen, anstatt auf einen älteren Wiederherstellungspunkt zurückzugreifen.
Wie fügt sich „Threat Scan“ in die Cyber-Recovery ein?
Threat Scan unterstützt die Cyber-Wiederherstellung, indem es Sicherheits- und IT-Teams dabei hilft, vertrauenswürdige Daten vor der Wiederherstellung der Produktionsumgebung zu identifizieren. Als Teil der CyberRecover-Lösung von Commvault bietet es Funktionen zur Erkennung von Bedrohungen, zur Validierung sicherer Wiederherstellungspunkte sowie Sicherheits-Workflows und -Integrationen, die dazu beitragen, die Readiness für die Wiederherstellung zu verbessern und das Vertrauen in den Wiederherstellungsprozess zu stärken.
Live miterleben
Demo anfordern
Erfahren Sie, wie Threat Scan dabei hilft, Bedrohungen schneller zu erkennen und einwandfreie Daten wiederherzustellen.