AI Recovery für AI-Sicherheitslücken
Eine für die Cloud entwickelte Recovery-Lösung. Bewährt im großen Maßstab. Bereit für KI.
Clumio CloudRecover ist eine für die Cloud und die damit arbeitenden Entwickler konzipierte Recovery-Lösung. Sie ermöglicht die schnelle Recovery von Daten im Cloud-Maßstab auf AWS und Google Cloud direkt am Speicherort mit einer einzigen Richtlinie für Objektspeicher, Datenbanken und Lakehouse-Tabellen; sorgt dafür, dass jede in einem Tresor außerhalb Ihres Kontos gespeicherte Sicherungskopie unveränderlich bleibt; und hilft dabei, vor der Recovery einen einwandfreien Wiederherstellungspunkt zu identifizieren. Serverlos, im Code definiert, API-gesteuert und durch KI-Agenten bedienbar.

Ein modellierter VerbundwerkstoffoOrganisationsunter Verwendung vonClumio CloudRecover Laut einer „Total Economic Impact™“-Studie von Forrester wurde eine Kapitalrendite von 176 % erzielt.
Ein Backup ist eine Kopie. Recovery ist das, worauf es ankommt.
CodeDie Cloud wird aufgebaut. KI gestaltet sie neu. Kann Ihre Recovery da mithalten?
Durch Replikation, Versionierung und Snapshots können Datenbeschädigungen und fehlerhafte Änderungen weiterverbreitet werden, sodass nicht mehr feststellbar ist, welche Kopie sicher wiederhergestellt werden kann.
Die für Rechenzentren entwickelten Tools kopieren Daten zwar gut, stellen sie jedoch nur langsam wieder her, und die zunehmende Anzahl von Snapshots treibt die Kosten mit jeder Kopie in die Höhe.
Die Infrastruktur wird im Code definiert und von Agenten geändert, doch für Recovery muss immer noch jemand manuell über eine Konsole die entsprechenden Schritte ausführen.
Wo CloudRecover zum Einsatz kommt
Ein einheitlicher Satz von Richtlinien für alle cloud-nativen Daten, auf denen das Unternehmen und seine KI basieren – vom ersten Bucket bis hin zu Petabytes und Milliarden von Objekten.




Milliarden von Objekten. Eine einzige Recovery. Stunden statt Wochen.
Speziell für Cloud- und Plattform-Ingenieure entwickelt, nicht nachträglich an ihre Bedürfnisse angepasst, und in dem Umfang, in dem sie arbeiten, bewährt.
Rollback vor Ort im Cloud-Maßstab
S3-, DynamoDB- und Iceberg-Tabellen direkt auf einen bestimmten Zeitpunkt zurücksetzen – über die Versionsverwaltung und ohne zusätzliche Kopien.
ERGEBNISSE:Recovery vor Ort, sofernunterstützt
Siehe „Cloud Scale Rollback“
Erkennung von Bedrohungen bei unterstützten Backups
Clumio ThreatDetectbewertet die gesicherten Daten hinsichtlich des Ransomware-Risikos und zeigt die Gründe für jede Bewertung an.
ERGEBNISSE:Wiederherstellung anhand von Belegen
Siehe „Erkennung von Bedrohungen“
Luftdurchlässiger, unveränderlicher Schutz
Unveränderliche Kopien werden in einem isolierten Tresor außerhalb des Produktionskontos gespeichert, was dazu beiträgt, das Risiko durch Ransomware zu verringern.
ERGEBNISSE:Trägt dazu bei, Kopien vor Manipulationen zu schützen
Siehe „luftdurchlässiger Schutz“
Von Grund auf „headless“: Infrastructure as Code, APIs und KI-Agenten
Legen Sie die Schutzmaßnahmen in Terraform oder CloudFormation fest,Führen Sie den Vorgang über die API durch und lassen Sie KI-Agenten die Recovery über MCP durchführen.
ERGEBNISSE:A Recovery procedure that fits your pipeline
Siehe den Terraform-Provider
Entdecken Sie alle Lösungen
Den Rest des Nachlasses einziehen
CoreRecover
Integrierte Recovery für das hybride Unternehmen: VMs, Datenbanken, Dateien und Cloud-Infrastruktur – alles über eine einzige Steuerungsebene.
Siehe CoreRecoverCyberRecover
Saubere, isolierte Recovery nach einer Cyber-Störung
Siehe CyberRecoverSaaSRecover
Wiederherstellung kritischer SaaS- und DevOps-Daten
Siehe SaaSRecoverAgentRecover
Vollständige AI Recovery
Siehe AgentRecoverWie unterstützt Commvault CloudRecover?


Proven outcomes
THE CHALLENGE
Da CAVA fast ausschließlich auf AWS betrieben wird, benötigte das Unternehmen eine kostengünstige, geschützte und skalierbare Backup-Lösung mit Air-Gap für Hunderte von Terabyte an Restaurant- und Berichtsdaten.
THE SOLUTION
CloudRecover wird in jedem AWS-Konto eingesetzt und schützt Hunderte von Terabyte, ohne die Ressourcen von CAVA zu beanspruchen, und wächst mit dem Datenvolumen mit.
über alle AWS-Konten hinweg geschützt
innerhalb des Kontos verbrauchte Ressourcen
THE CHALLENGE
Eine ausschließlich in der Cloud betriebene Prüfungsplattform für Wirtschaftsprüfer, bei der die Menge an sensiblen Daten monatlich um 5 % zunimmt, musste eine vollständige Sicherung der gesamten Cloud durchführen: Kopien mit physischer Isolierung, vorhersehbare Kosten.
THE SOLUTION
An einem Nachmittag einsatzbereit – mit Air-Gap-Backups. Bei Brandschutzübungen lässt sich ein Terabyte in etwa zwei Stunden wiederherstellen, und das Team spart sich einen Vollzeitmitarbeiter.
um ein Terabyte wiederherzustellen
Einsparungen bei Sicherungsvorgängen
THE CHALLENGE
Eine Fintech-Holding, die Daten zu gewerblichen Krediten ihrer Kunden verwahrte, benötigte SOC-2-Konformität, Notfall-Recovery und ein Backup, das die Techniker ohne Projektvorbereitung einrichten konnten.
THE SOLUTION
CloudRecover hat eine einstündige SOC-2-Prüfung bestanden, innerhalb von fünf Minuten die erste Sicherung durchgeführt und durch das Entfernen verwaisten Snapshots die Kosten gesenkt.
um die Prüfer durch den Prozess zu führen
Erste Sicherung
Häufig gestellte Fragen
Was ist CloudRecover?
CloudRecover ist die Recovery-Lösung von Commvault für cloudnative Daten über verschiedene Clouds hinweg. Es handelt sich um einen vollständig verwalteten, serverlosen Dienst, der zum Schutz von Objektspeichern, Datenbanken und Lakehouse-Tabellen im Cloud-Maßstab beiträgt, dafür sorgt, dass Kopien in einem isolierten Tresor unveränderlich bleiben, und dabei hilft, einen einwandfreien Wiederherstellungspunkt zu identifizieren, bevor Daten wiederhergestellt werden.
Inwiefern unterscheidet sich CloudRecover von nativen Cloud-Backup-Tools?
Native Replikation, Versionierung und Snapshots erstellen zwar Kopien, wurden jedoch nicht für eine schnelle und zuverlässige Recovery in großem Maßstab konzipiert und können dazu führen, dass sich Datenbeschädigungen ausbreiten.CloudRecoverführt eine Recovery vor Ort über Milliarden von Objekten hinweg durch und speichert Kopien außerhalb des Produktionskontos undbewertetUnterstützte EC2- und EBS-Backups, wennThreatDetect aktiviert ist, ähm Teams dabei zu helfen, zu beurteilen, welche Kopien fehlerfrei zu sein scheinen.
Benötigt CloudRecover eine Infrastruktur oder Agenten?
Nein.CloudRecoverist serverlos und agentenlos:Es muss keine eigene Backup-Infrastruktur verwaltet werden; die erforderlichen Verbindungsressourcen werden in Ihrem Konto bereitgestellt, es muss nichts dimensioniert oder gepatcht werden, und der Schutz skaliert mit dem Datenwachstum.
Bei unterstützten Workloads erfasst der „Incremental-Forever“-Schutz Änderungen nach einer anfänglichenVollsicherung, sodass Sie nur für das bezahlen, was Sie schützen – bei um mehr als 30 % niedrigeren Gesamtbetriebskosten (TCO) für die Datensicherung im Vergleich zu nativen Ansätzen.
Kann ich zur Wiederherstellung meiner Objekte einfach S3 Versioning verwenden?
Mit Amazon S3 Versioning können Sie ein Objekt auf eine frühere Version zurücksetzen, allerdings jeweils nur ein Objekt. Moderne Anwendungen und KI-Workloads benötigen diese Funktion jedoch für ganze Buckets mit Millionen oder Milliarden von Objekten, was manuell nicht durchführbar ist. Die In-Place-Rollback-Funktion von CloudRecover automatisiert diesen Vorgang und fügt Objekte ein innerhalb innerhalb der unterstützten Service-Grenzen auf eine ausgewählte Version und einen bestimmten Zeitpunkt zurück.
Woran erkenne ich, dass eine Sicherung sicher wiederhergestellt werden kann?
Jedes unterstützte Backup, das bei aktivierter ThreatDetect-Funktion wird analysiert, erhält vor der Wiederherstellung eine Bewertung.ThreatDetectbewertet jedes unterstützte Backup hinsichtlich des Ransomware-Risikos direkt innerhalb der Backup-Pipeline. Dabei wird für jedes Asset eine Basislinie erstellt und mehrere Signale miteinander in Beziehung gesetzt, sodass keine einzelne Kennzahl allein ausschlaggebend für das Ergebnis ist. Jedes Backup verfügt über eine Risk-Bewertung, einen Konfidenzgrad und einen herunterladbaren Bericht, aus dem hervorgeht, welche Wiederherstellungspunkte als sicher gelten.
Können wir CloudRecover über Code oder KI-Agenten automatisieren?
Ja. CloudRecover ist API-first und verfügt über einen veröffentlichten Terraform-Provider sowie Infrastructure-as-Code-Module, sodass Teams den Schutz über den Code definieren und verwalten können. Die Konsole ist eine Option, keine Voraussetzung.
Was ist das Modell der cloud Verantwortung cloud ?
Cloud-Anbieter sind für die Datensicherheit und Zuverlässigkeit ihrer Infrastruktur verantwortlich; die Kunden sind für ihre Daten und Anwendungen verantwortlich, einschließlich der Zugriffskontrolle. Das bedeutet, dass die Wiederherstellung von Daten nach einer Überschreibung, Löschung, Beschädigung oder einem Angriff Aufgabe des Kunden ist, unabhängig davon, ob die Ursache ein menschlicher Fehler, ein fehlerhafter Code-Push oder Ransomware war.
Wie trägt CloudRecover dazu bei, meine Cloud-Daten vor Ransomware zu schützen?
Auf drei Arten. Jede Kopie wird unveränderlich in einem luftisolierten Tresor außerhalb Ihres Produktionskontos aufbewahrt, sodassdie Isolierung zum Schutz der Sicherungskopien beiträgt, falls die Anmeldedaten für die Produktion kompromittiert werden sollten. Unterstützte EC2- und EBS-Sicherungen können bei aktivierter ThreatDetect-Funktion auf Ransomware-Risiken überprüft werden, sodassSie können beurteilen, Welche Wiederherstellungspunkte sind sicher?. Und dank der In-Place-Rollback-Funktion lassen sich Milliarden von Objekten innerhalb von Stunden statt Wochen auf den Zustand vor dem Angriff zurücksetzen.
Im Zusammenhang mit CloudRecover


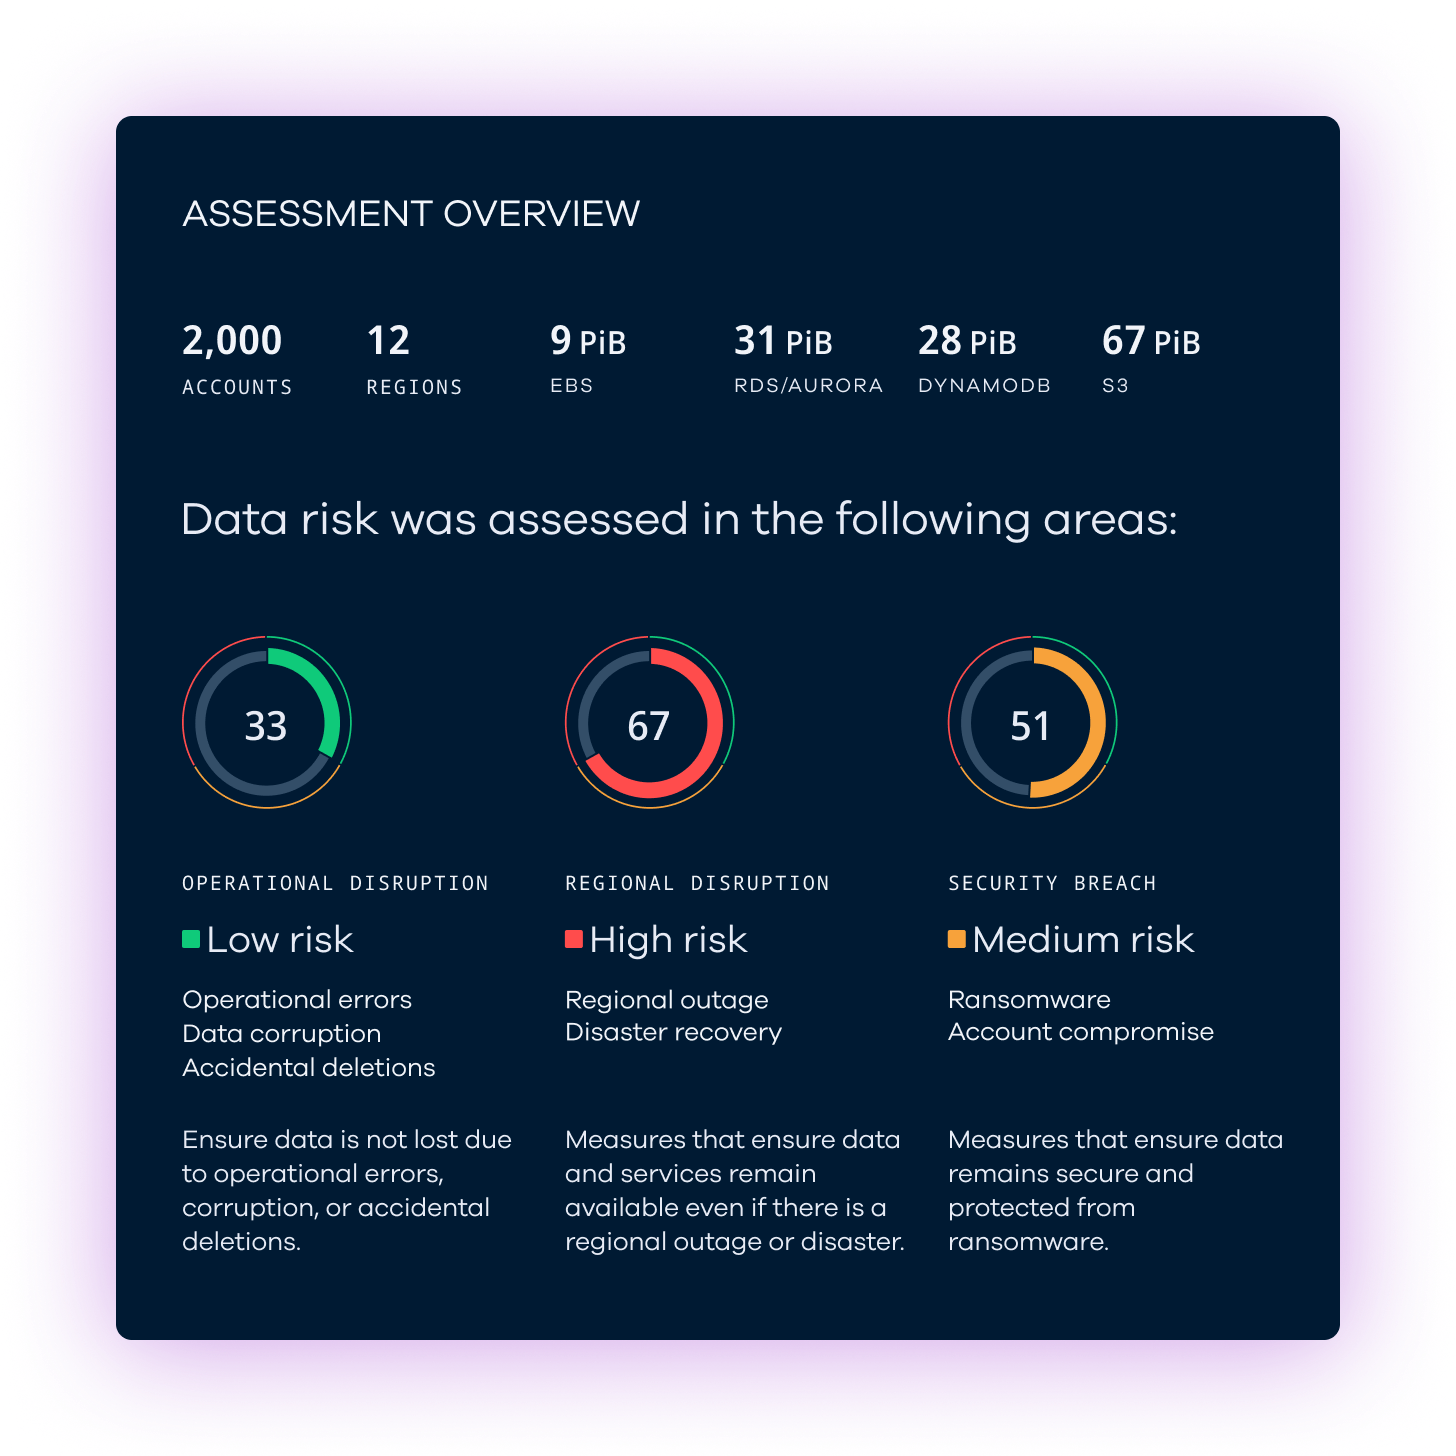
Datenrisikobewertung
Sind Ihre cloud gefährdet?
Clumio hilft Ihnen dabei, Schwachstellen in Ihren Daten zu erkennen und zu beheben, bevor Angreifer dies tun. Lassen Sie eine Clumio-Datenrisikobewertung durchführen, um Risiken in Ihrer cloud aufzudecken – und erhalten Sie einen Fahrplan für mehr Widerstandsfähigkeit.