Funzionalità di ripristino su cloud di Clumio
Rilevamento di minacce e ransomware
Un giudizio su ogni backup, corredato da un rapporto.
Guarda come funziona
Dimostrazione della funzione di reportistica di Clumio CloudRecover
Visualizza un backup valutato, i segnali alla base del punteggio e il rapporto che un revisore può consultare.

Perché è importante
Vantaggi delle funzionalità
Abilitare la possibilità diidentificare quale copia sia integra prima del ripristino, senza doverle esaminare una per unamultiploavvisi.

Un unico verdetto, non più avvisi
I segnali multipli vengono correlati in un’unica risposta per ogni backup.

Abilita la possibilità di identificare quale copia sia integra prima del ripristino
Ogni punto di ripristino è associato a un punteggio di rischio e a un livello di affidabilità, così potrai scegliere sulla base di informazioni verificate.

Rapporti che un revisore può consultare
Ogni verdetto elenca i segnali che lo hanno determinato e viene esportato sotto forma di reportper sostenereconformità e risposta agli incidenti.

Valori di riferimento per singolo asset, non soglie globali
Le anomalie vengono valutate rispetto alla cronologia specifica di ciascuna risorsa, il che contribuisce a ridurre i falsi allarmi nei carichi di lavoro intensi

Nulla da implementare in produzione
Il rilevamento avviene all’interno della pipeline di backup, senza agenti,ed è progettato per ridurre al minimoimpatto sui sistemi di produzione.

Avvisi proprio dove guardi già
E-mail e avvisi: notifiche tramite API, per ognisegnalato evento nella vista “Minacce” e nelle metriche dell’asset.
Riconoscimento da parte degli analisti
Gartner® Magic Quadrant™
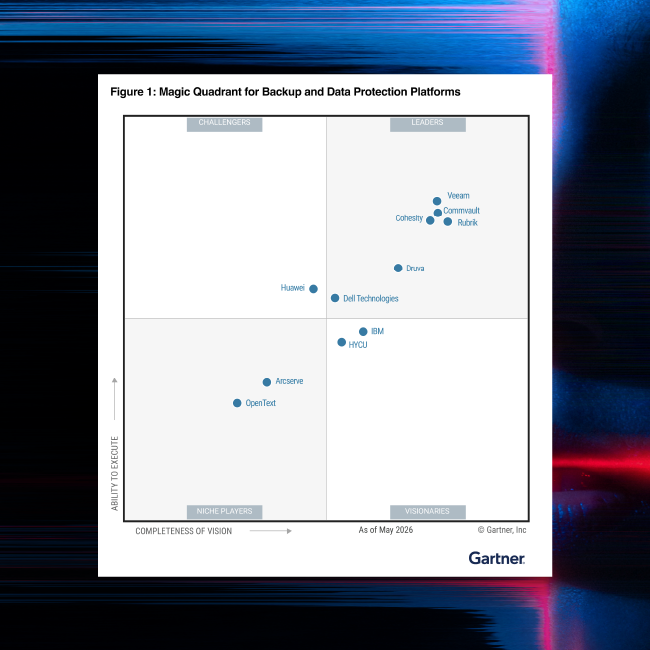
Commvault è stata nominata leader nel Magic Quadrant™ di Gartner® per le piattaforme di backup e protezione dei dati per la quindicesima volta consecutiva e si è classificata al primo posto in 5 dei 6 casi d’uso nelle funzionalità critiche.
Valori di riferimento comportamentali
Ogni risorsa crea la propria cronologia; ogni backup viene valutato in base a essa, non a una regola generica.
Correlazione multisegnale
Cerca contemporaneamente crittografia di massa, sostituzioni crittografate, cancellazione definitiva e richieste di riscatto.
Relazioni sui verdetti spiegabili
Cosa è successo, il punteggio, le azioni consigliate e i dettagli sul rilevamento, scaricabili per ogni backup.
In relazione a questa funzionalità
Soluzione per il recupero AI
Clumio CloudRecover
Una soluzione di Recovery pensata per il cloud. Testata su larga scala. Pronta per l’intelligenza artificiale.

Rollback su scala cloud
Ripristina miliardi di oggetti a un determinato momento nel tempo, in loco, senza creare copie aggiuntive.
Scopri di più
Protezione isolata e immutabile
Ogni copia è isolata, immutabile e al di fuori della portata del tuo account.
Scopri di più
Progettato per gli sviluppatori cloud
Protezione avanzata integrata nel codice, basata su API e predisposta per l’intelligenza artificiale.
Scopri di piùLa nostra Portata
Supportiamo oltre 100.000 aziende
Progettato per i team per i quali una Recovery pulita è fondamentale
“Clumio risolve un problema davvero importante per noi, ovvero la tranquillità di sapere che, in caso di guasto catastrofico o di evento ransomware, saremo in grado di tornare operativi”.
“Quando si ha a che fare con gli auditor, Clumio facilita la raccolta di tutti gli artefatti e le informazioni necessarie quasi istantaneamente, in un formato gradito agli auditor. Il tempo necessario per questo compito si è ridotto da diverse ore a circa 15 minuti. “
Domande frequenti
Come faccio a sapere se in un backup potrebbero esserci delle minacce?
Ogni backup viene sottoposto a una valutazione prima del ripristino. Il sistema di rilevamento delle minacce opera all’interno della pipeline di backup, confronta ogni backup con la cronologia della risorsa corrispondente e mette in correlazione diversi segnali prima di prendere una decisione, riducendo così al minimo la possibilità che eventuali anomalie generino un falso allarme. Ogni backup è accompagnato da un punteggio di rischio, un livello di affidabilità e un report scaricabile che indica quali punti di ripristino risultano sicuri.
Quali carichi di lavoro sono coperti dal rilevamento delle minacce?
Il rilevamento delle minacce è già disponibile per i volumi Amazon EBS e le istanze EC2, mentre per Amazon S3 è in fase di accesso anticipato. La copertura sarà estesa ad Amazon S3 e Google Cloud Storage nel dicembre 2026, e si prevede che seguiranno ulteriori carichi di lavoro.
Esegue la scansione dei miei sistemi di produzione?
No. Il rilevamento avviene all’interno della pipeline di backup sui dati già protetti. Non è necessario installare nulla sui carichi di lavoro ed è progettato per ridurre al minimo l’impatto sulle prestazioni di produzione; ogni ciclo di backup diventa un’opportunità di rilevamento.
Cosa succede quando un backup viene classificato come ad alto rischio?
Viene generato un avviso “Rilevata una possibile minaccia”; l’evento compare nella vista “Minacce” della risorsa con un rapporto di sintesi del verdetto scaricabile e, successivamente, i ripristini effettuati a partire da quel punto mostrano un avviso. L’avviso ha carattere informativo e non blocca il ripristino; spetta all’utente scegliere un punto pulito da cui effettuare il ripristino.
In che modo questo si differenzia dagli avvisi di anomalia generati da altri strumenti?
La maggior parte degli strumenti si attiva in base a soglie singole e lascia all’analista il compito di valutare la correlazione; è così che le migrazioni legittime possono trasformarsi in falsi allarmi. Il rilevamento delle minacce confronta ogni risorsa con la propria cronologia, richiede la concordanza di diversi segnali e fornisce un unico verdetto per ogni backup, anziché una serie di avvisi.
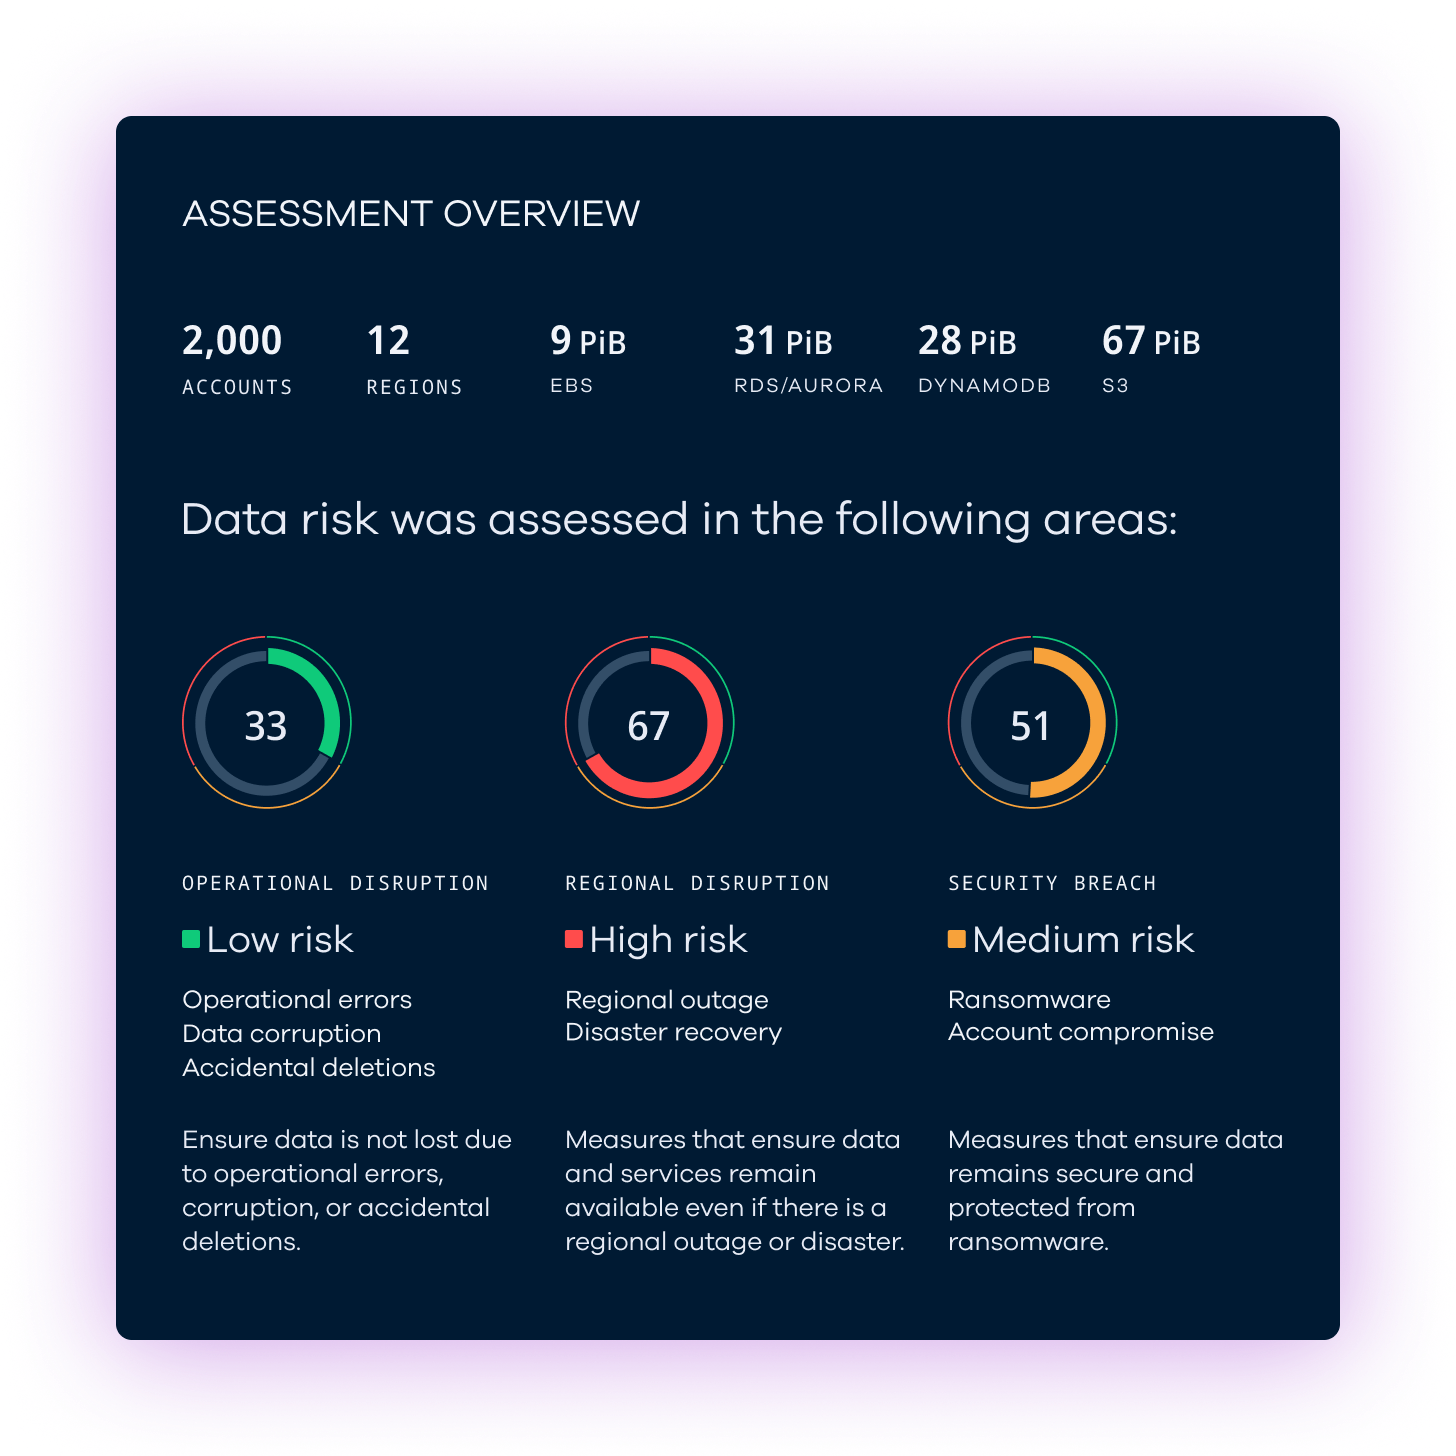
valutazione dei rischi relativi ai dati
cloud tuoi cloud sono a rischio?
CloudRecover ti aiuta a individuare le vulnerabilità dei dati prima che gli hacker possano sfruttarle. Richiedi una valutazione dei rischi dei dati di CloudRecover per individuare i rischi nel tuo cloud e ottenere una tabella di marcia per rafforzare la tua resilienza.